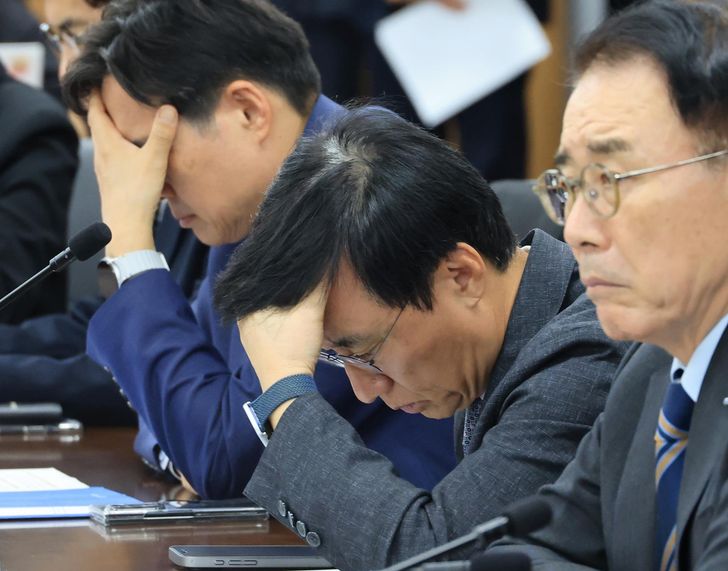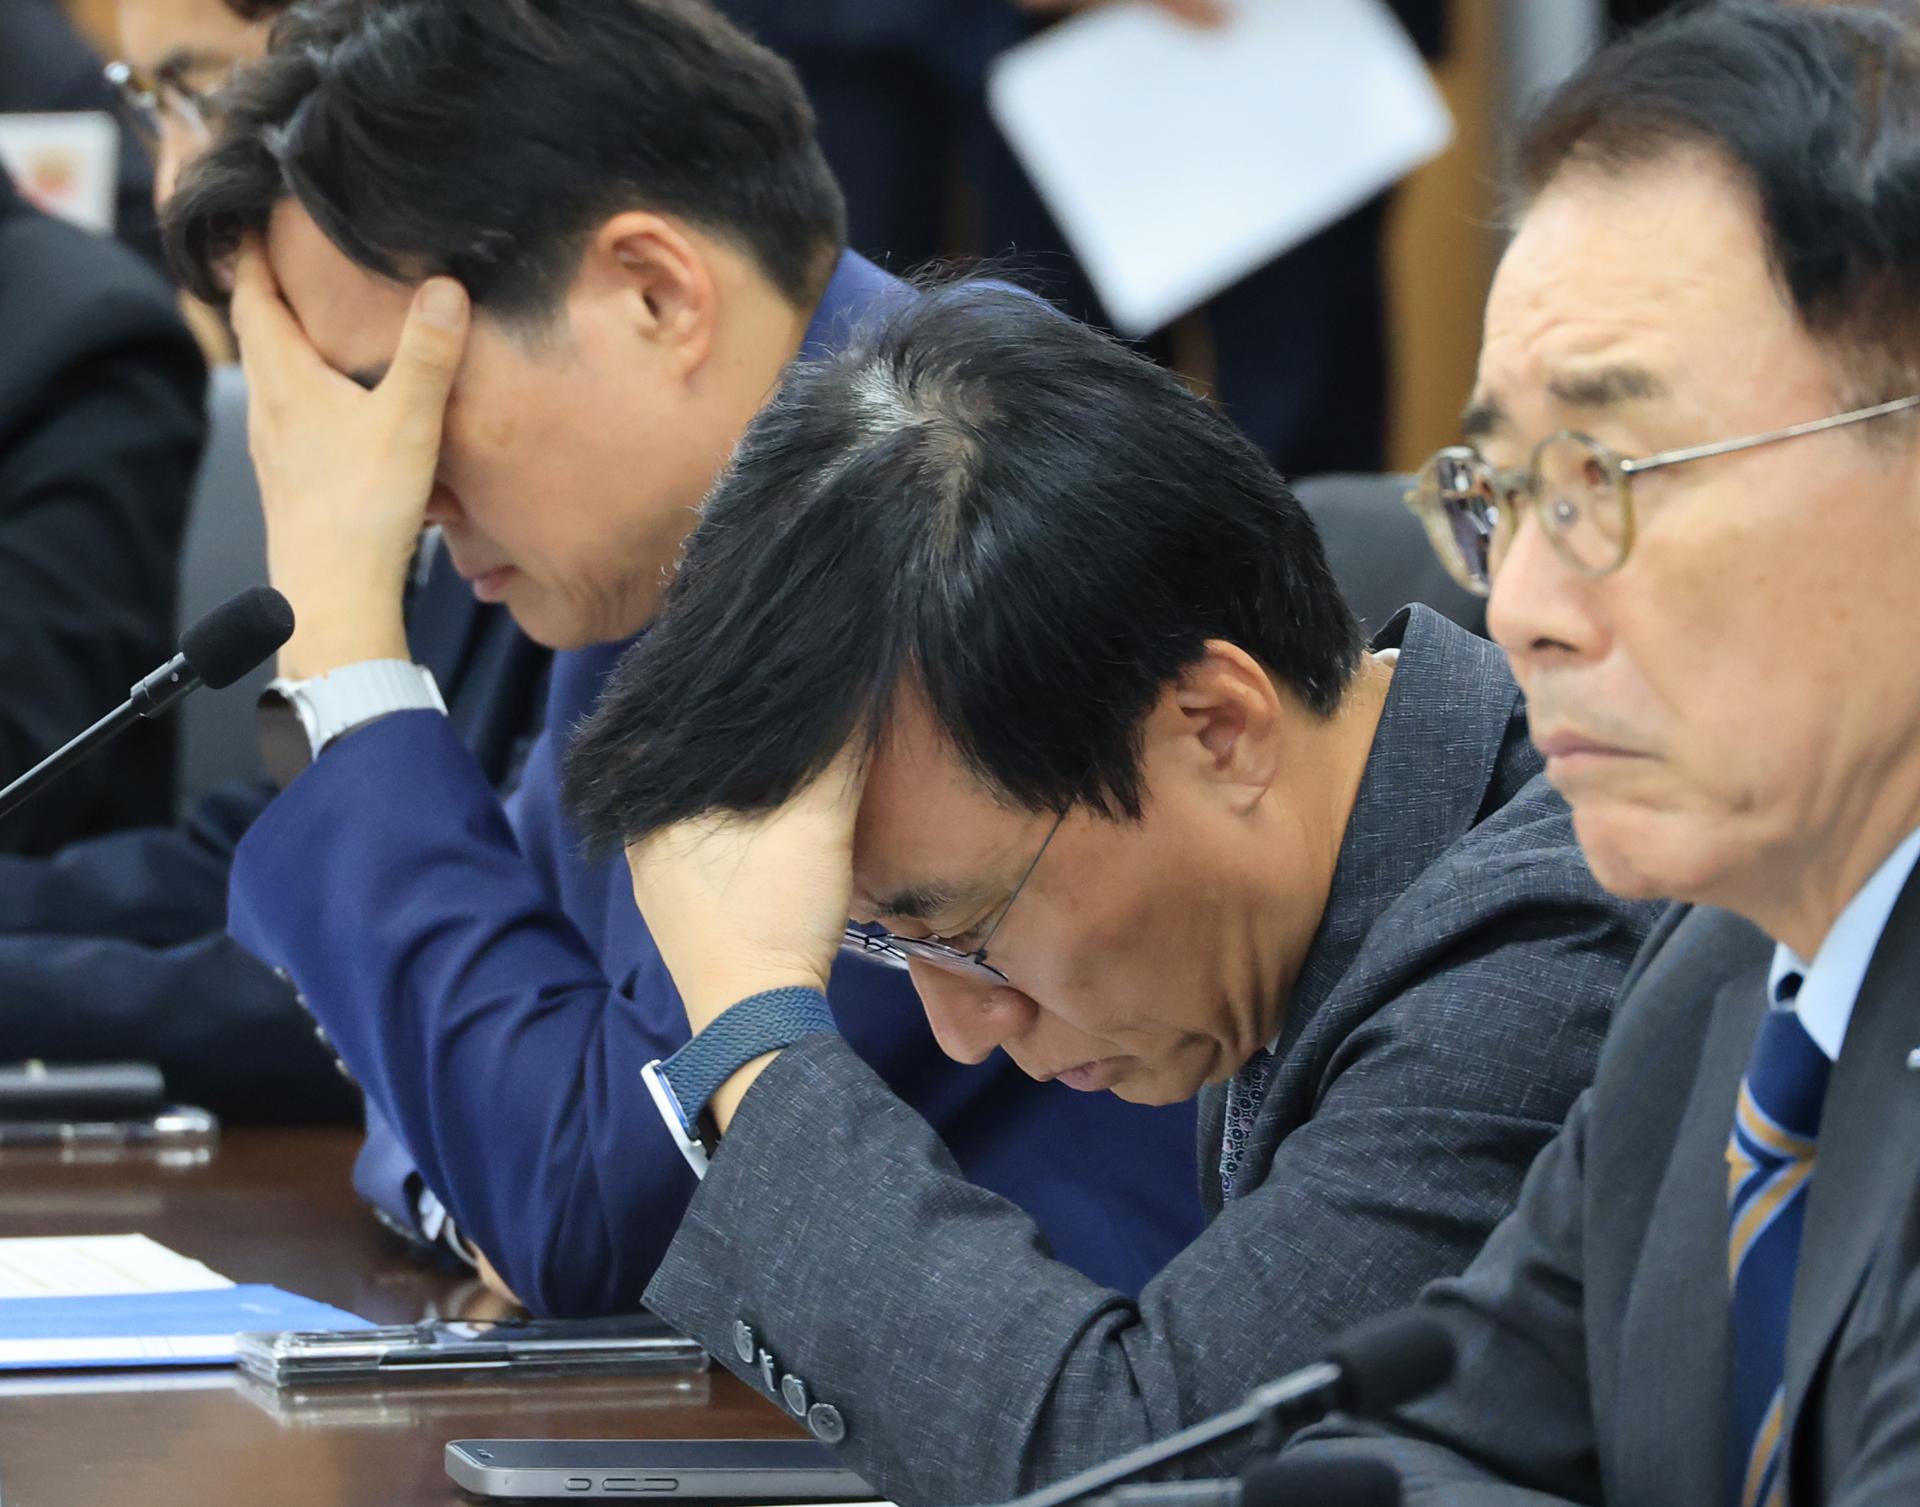
Assistentes com expressão sombria são vistos em uma reunião realizada para discutir cibercrimes impulsionados por inteligência artificial contra sete instituições financeiras coreanas, no Complexo Governamental de Seul, domingo. Yonhap Como alguns especialistas observaram, o progresso tecnológico ultrapassou a capacidade da humanidade de entendê-lo e nossa capacidade de resolver os problemas que ele cria. Os cibercrimes impulsionados por inteligência artificial (IA) contra as instituições financeiras da Coreia são uma ilustração vívida de como a nação está mal preparada para a era da IA. A corrida para explorar falhas e vulnerabilidades do sistema está em pleno andamento entre criminosos cibernéticos, e sem contramedidas eficazes, danos adicionais serão inevitáveis — e podem ser muito maiores do que os causados por cibercrimes na era pré-IA. A série de incidentes cibernéticos envolvendo sete instituições financeiras coreanas na semana passada envia um sinal de alerta: na era da IA, intrusões semelhantes podem ocorrer a qualquer momento e em todos os setores, potencialmente causando danos significativos em uma escala sem precedentes. Houve debates acalorados sobre como a Coreia pode se tornar líder global em IA. Mas pouco atenção é dada ao aviso de que a tecnologia desenfreada pode colocar humanos em perigo, em vez de simplesmente tornar a vida mais acessível e conveniente. A Coreia agora está pagando o preço por ignorar o lado destrutivo da tecnologia de IA. Na semana passada, o Shinhan Bank detectou uma violação de dados afetando cerca de 25.000 clientes e imediatamente relatou à autoridade financeira. O banco descobriu que um intruso havia identificado vulnerabilidades em seu site e roubado dados pessoais dos clientes, incluindo seus nomes, números de telefone móvel e rendimentos anuais. O Instituto de Segurança Financeira (FSI) descobriu que o hacker havia usado IA para lançar o cibercrime e também havia interrompido os sistemas em outras seis instituições financeiras. Ataques cibernéticos impulsionados por agentes de IA são sem precedentes, gerando preocupações entre autoridades e instituições financeiras sobre o potencial de ataques devastadores. Ao contrário de sistemas de IA tradicionais ou chatbots, que respondem principalmente às consultas dos usuários, os agentes de IA podem perceber, raciocinar, planejar, agir e aprender. Essas capacidades podem permitir que atores de ameaça aumentem a velocidade, escala e sofisticação de seus ataques cibernéticos. Consequentemente, ataques cibernéticos realizados com a ajuda de agentes de IA poderiam ter consequências irreversíveis e devastadoras. Ciente da gravidade do incidente, o governo tomou medidas imediatas. O Ministério de Ciência e TIC, em colaboração com a Korea Internet & Security Agency, lançou um sistema de resposta de emergência para prevenir a propagação de violações de dados impulsionadas por IA. Enquanto isso, três organizações de supervisão financeira — a Financial Services Commission, o Financial Supervisory Service e o FSI — uniram forças para investigar a sem precedentes violação impulsionada por IA e monitorar se outras instituições do setor privado também foram afetadas. Acredita-se que o Artex AI, um sistema de IA chinês, tenha sido utilizado na intrusão. O agente de IA foi inicialmente desenvolvido como uma ferramenta de segurança 'white-hat' para realizar ataques cibernéticos simulados e identificar autonomamente vulnerabilidades do sistema. No entanto, atores maliciosos reaproveitaram a tecnologia para identificar fraquezas e orquestrar ataques reais. Os perigos impostos por agentes de IA foram previstos. Em maio, o Google alertou sobre ataques cibernéticos impulsionados por IA e suas consequências potencialmente devastadoras, afirmando que eles poderiam atingir uma escala industrial. Em um relatório divulgado naquele mês, o grupo de inteligência cibernética da gigante tecnológica descobriu que criminosos cibernéticos e atores patrocinados por Estados da China, Rússia e Coreia do Norte pareciam estar usando amplamente modelos de IA como o Gemini e o ChatGPT para fortalecer seus ataques. Hackers estavam usando a IA para detectar vulnerabilidades em software e hardware alvos, desenvolver malware e minar respostas defensivas. "A era das vulnerabilidades e explorações impulsionadas por IA já chegou", disse John Hultquist, analista-chefe do grupo, citado no relatório. No entanto, tais alertas foram amplamente ignorados. A Coreia fechou os ouvidos aos alertas sobre o lado destrutivo da tecnologia, focando em superar os líderes globais de IA como se a IA fosse capaz de resolver todos os problemas que enfrentam a sociedade. Os ataques cibernéticos impulsionados por IA contra bancos coreanos são um lembrete vívido do que pode acontecer quando criminosos cibernéticos exploram a tecnologia. Eles também oferecem uma visão da realidade preocupante do que pode acontecer quando uma tecnologia poderosa cai em mãos erradas. Para prevenir futuros ataques cibernéticos impulsionados por IA, a Coreia deve introduzir guardrails eficazes. Mas uma resposta imediata sozinha não será suficiente. Os ataques devem ser vistos como uma oportunidade para superar a complacência da nação sobre a era da IA e frear sua busca cega por avanço tecnológico. Políticos e líderes da indústria devem ouvir as crescentes preocupações sobre a direção do desenvolvimento tecnológico. Um debate global já está em andamento sobre se o desenvolvimento de IA de fronteira deve ser desacelerado. No seu cerne está a questão de como equilibrar o progresso tecnológico com os riscos que ele cria. Defensores de uma maior restrição argumentam que os modelos de IA e suas capacidades estão avançando mais rápido do que a capacidade da humanidade de entendê-los, governá-los e controlá-los. O dia em que os humanos se tornam subordinados às suas próprias criações pode não ser um prospecto distante. Pode já estar acontecendo.